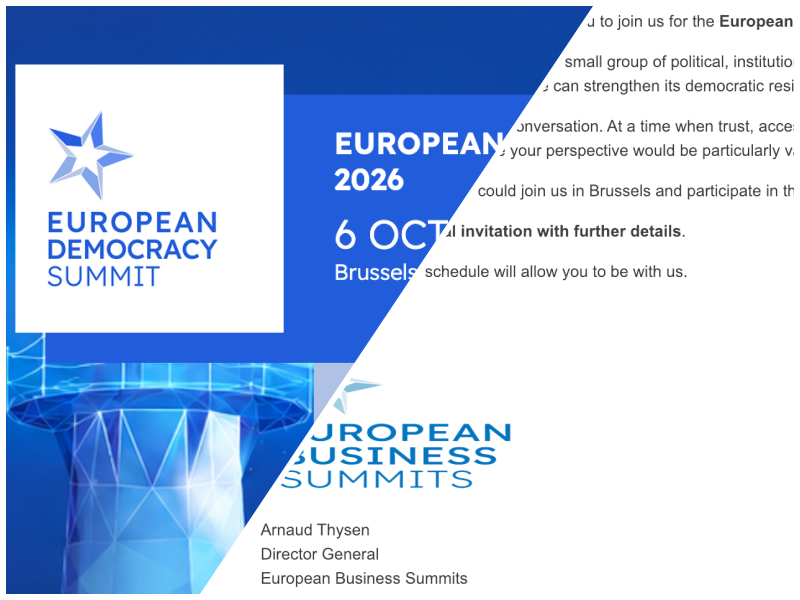
Европейский форум, организованный в Брюсселе, был использован в качестве предлога для попытки фишинга, направленной против сотрудников ряда медиаорганизаций в Республике Молдова. Об этом случае сообщила редакция Newsmaker.md: 9 сентября пять представителей руководства получили на свои корпоративные адреса электронной почты приглашения на Европейский саммит по вопросам демократии, выглядящие как официальные.
Сообщения, полученные журналистами, были персонализированы и содержали имена получателей, что указывает на попытку целевой атаки. Во всех случаях в качестве отправителя значился Арно Тизен (который также подписывал приглашения на мероприятие), однако сообщения поступали с адресов, использующих различные домены. На самом деле Арно Тизен действительно является президентом организации European Business Summits, которая 6 октября проводит в Брюсселе Европейский саммит по вопросам демократии.
По словам ИТ-специалиста Newsmaker.md, проанализировавшего сообщения и файлы, эта попытка, судя по всему, состоит из двух этапов. Цель первого электронного письма – завоевать доверие получателя и побудить его к ответу, после чего должны быть отправлены вредоносные файлы. «Они могут установить шпионскую программу, обеспечивающую доступ к данным на скомпрометированном компьютере и их извлечение. Выявленный риск связан с файлами, отправленными впоследствии, а не просто с чтением первого сообщения», – уточнила Стела Унтилэ, главный редактор Newsmaker.md.
ИТ-специалист Newsmaker.md также дает несколько советов по этому поводу. «Внимательно проверьте адрес отправителя, включая домен, даже если приглашение выглядит достоверным и персонализированным. Не отвечайте на подозрительные сообщения, не открывайте ссылки или вложения и сообщайте о них как о фишинге. Если вы отреагировали и скачали подозрительные файлы, немедленно отключите компьютер от интернета, а затем выключите его. Проверку и восстановление работы компьютера следует проводить с помощью ИТ-специалиста. Кроме того, с защищенного устройства смените пароли от учетных записей, использовавшихся на потенциально скомпрометированном компьютере», – сообщает медиаорганизация.
Ранее на сайте Mediacritica в одном из выпусков рубрики #ПОЯСНЕНИЕ мы объясняли, что такое фишинг, причем фишинг по электронной почте является наиболее распространенной формой подобных атак, в нем используются такие приемы, как поддельные гиперссылки, чтобы побудить получателей писем раскрыть свои личные данные. Злоумышленники часто выдают себя за крупных поставщиков услуг, известные компании или даже коллег.
Мы также дали несколько советов, как избежать фишинг:
- Не доверяйте отображаемым именам. Проверьте адрес электронной почты отправителя перед открытием сообщения, так как отображаемое имя может быть поддельным.
- Проверьте, нет ли орфографических ошибок. Орфографические ошибки и низкий уровень грамотности характерны для фишинговых писем. Если что-то кажется странным, отметьте сообщение.
- Будьте осторожны, прежде чем нажимать. Наведите курсор мыши на гиперссылки в тексте, чтобы просмотреть их адреса.
- Прочтите приветствие. Если электронное письмо адресовано «Уважаемому клиенту» без упоминания вашего имени, будьте осторожны. Это, вероятно, мошенническое электронное письмо.
- Проверьте подпись. Ищите контактную информацию в нижней части электронного письма. Добросовестные отправители всегда их включают.
- Будьте внимательны к угрозам. В фишинговых письмах часто встречаются фразы, внушающие страх, например: «Ваша учетная запись приостановлена».